 TV


డార్క్ వెబ్లో 3,897 కస్టమర్ల రికార్డులు
సమగ్ర విచారణ చేపట్టిన బ్యాంక్
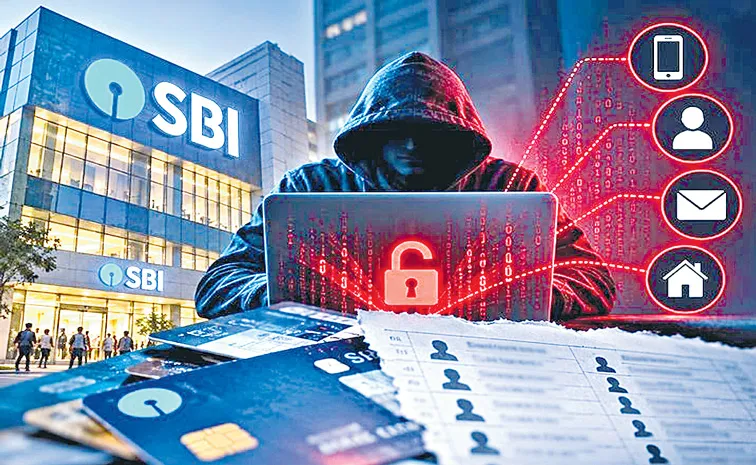
న్యూఢిల్లీ: ప్రభుత్వ రంగ బ్యాంకింగ్ దిగ్గజం స్టేట్ బ్యాంక్ ఆఫ్ ఇండియాపై (ఎస్బీఐ) సైబర్ దాడి చోటు చేసుకుంది. దీనికి సంబంధించి అక్టోబర్ 16న తమ డిఫెన్స్ సైబర్ ఏజెన్సీ, అలాగే సెర్ట్–ఇన్ నుంచి వచ్చిన అలర్టులపై విచారణ జరుపుతున్నట్లు బ్యాంకు తెలిపింది. ప్రాథమికంగా డార్క్ వెబ్లో 3.75 లక్షల రికార్డులను విశ్లేషించిన మీదట 3,897 కస్టమర్ రికార్డుల్లో కీలక వివరాలు ఉన్నాయని గుర్తించినట్లు పేర్కొంది.
వీటిలో రిజిస్టర్డ్ మొబైల్ నంబర్లు, పుట్టిన తేదీలు, పేర్లు, చిరునామాలు, ఈమెయిల్ అడ్రస్లతో పాటు కస్టమర్ ఇన్ఫర్మేషన్ ఫైల్ (సీఐఎఫ్) నంబర్లు, బ్రాంచ్, లోన్ రికార్డులు మొదలైన సమాచారం ఉన్నట్లు వివరించింది. అయితే, వ్యాపారంపై ఈ ఉదంతం ప్రభావమేమీ లేదని, కార్యకలాపాలు యథాప్రకారంగా సజావుగానే సాగుతున్నాయని స్పష్టం చేసింది.
కస్టమర్ల ఖాతాల్లో బ్యాలెన్స్లు సురక్షితంగానే ఉన్నాయని పేర్కొంది. తగు చర్యలు తీసుకోవడంతో పాటు దీనిపై సమగ్ర విచారణ జరిపేందుకు సెర్ట్–ఇన్కి చెందిన సైబర్సెక్యూరిటీ ఏజెన్సీని నియమించుకున్నట్లు ఎస్బీఐ తెలిపింది. కొన్ని స్వతంత్ర ఏఐ ఏజెంట్లు ఎలాంటి అనుమతుల్లేకుండా భారతీయ సంస్థల కాన్ఫిడెన్షియల్ డేటాను తస్కరించినట్లు సెర్ట్–ఇన్ (ఇండియన్ కంప్యూటర్ ఎమర్జెన్సీ రెస్పాన్స్ టీమ్) గత వారం హెచ్చరికలు జారీ చేసింది.
ఈ–ముద్రా కోడ్లు లీక్
వెబ్సైట్ల ధ్రువీకరణకు ఉపయోగపడే డిజిటల్ సరి్టఫికేషన్ అథారిటీ (సీఏ) ఈ–ముద్రా జారీ చేసిన ఎనిమిది సరి్టఫికెట్లకు సంబంధించిన ’ప్రైవేట్ కీ’లు (కోడ్లు) లీకయినట్లు సెర్ట్–ఇన్ అలర్ట్ చేసింది. వీటిలో ఆరు టీఎల్ఎస్ (ట్రాన్స్పోర్ట్ లేయర్ సెక్యూరిటీ) సర్టిఫికెట్లు, రెండు కోడ్–సైనింగ్ సరి్టఫికెట్లు ఉన్నట్లు పేర్కొంది. సిసలైన పేమెంట్ సంస్థలాగా కనిపించే మోసపూరిత ఆన్లైన్ ప్లాట్ఫాంలను సృష్టించేందుకు సైబర్ క్రిమినల్స్ వీటిని దురి్వనియోగం చేసేందుకు అవకాశం ఉంటుందని తెలిపింది.
అయితే, ఇవి గ్లోబల్ వ్యాపారానికి మాత్రమే పరిమితం కావడం వల్ల మొత్తం కార్యకలాపాలపై ఈ ఉదంతం ప్రభావం పెద్దగా ఉండబోదని ఈ–ముద్రా పేర్కొంది. సమస్య పరిష్కారానికి సత్వర చర్యలు తీసుకున్నామని వివరించింది. దీనిపై విచారణ జరిపేందుకు కేంద్ర ఎల్రక్టానిక్స్, ఇన్ఫర్మేషన్ టెక్నాలజీ (మెయిటీ) శాఖ ప్రత్యేక టీమ్ను ఏర్పాటు చేసింది. భారతీయ సైట్లు, యాప్స్పై ఈ ఉదంతం ప్రభావం చాలా తక్కువేనని స్పష్టం చేసింది. మరోవైపు, ప్రభావిత లింకులను బ్లాక్ చేసినట్లు గూగుల్, మొజిల్లా తెలిపాయి.